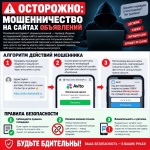
Основной инструмент злоумышленников — перевод общения из защищенной среды сайта в мессенджеры или личные чаты. Под предлогом оформления доставки или получения кэшбэка они вынуждают пользователей переходить по фишинговым ссылкам. Цель проста: заставить жертву либо совершить прямой перевод, либо ввести данные карты на поддельном ресурсе.
Алгоритм действий мошенника:
Продавец инициирует общение и предлагает «удобный» способ оплаты через внешнюю ссылку.
Ссылка ведет на сайт-клон, визуально копирующий интерфейс известной службы доставки или самой площадки объявлений.
После ввода данных карты пользователь подтверждает списание кодом из СМС, фактически санкционируя кражу средств.
Правила безопасности:
1. Соблюдайте правила площадки. Если сервис не предусматривает оплату по ссылке в чате — значит, это мошенничество.
2. Никаких внешних ссылок. Любые предложения перейти на сторонний ресурс для оплаты — повод немедленно прекратить общение.
3. Внимательность к деталям. Внимательно читайте текст СМС от банка. Если в сообщении указан не тот магазин или сервис, в котором вы находитесь — не вводите код.
Источник: Администрация Ртищевского района. Материал загружен полностью с указанием первоисточника.